Cum construiește o entitate raportoare un sistem AML eficient: evaluarea riscului, controale și guvernanță

Un sistem de prevenire a spălării banilor nu ar trebui să fie construit doar în jurul unor proceduri standard sau al unor verificări efectuate formal. Pentru a fi eficient, acesta trebuie să pornească de la riscurile la care este expusă organizația și să transforme evaluarea acestor riscuri în măsuri concrete, proporționale și verificabile.
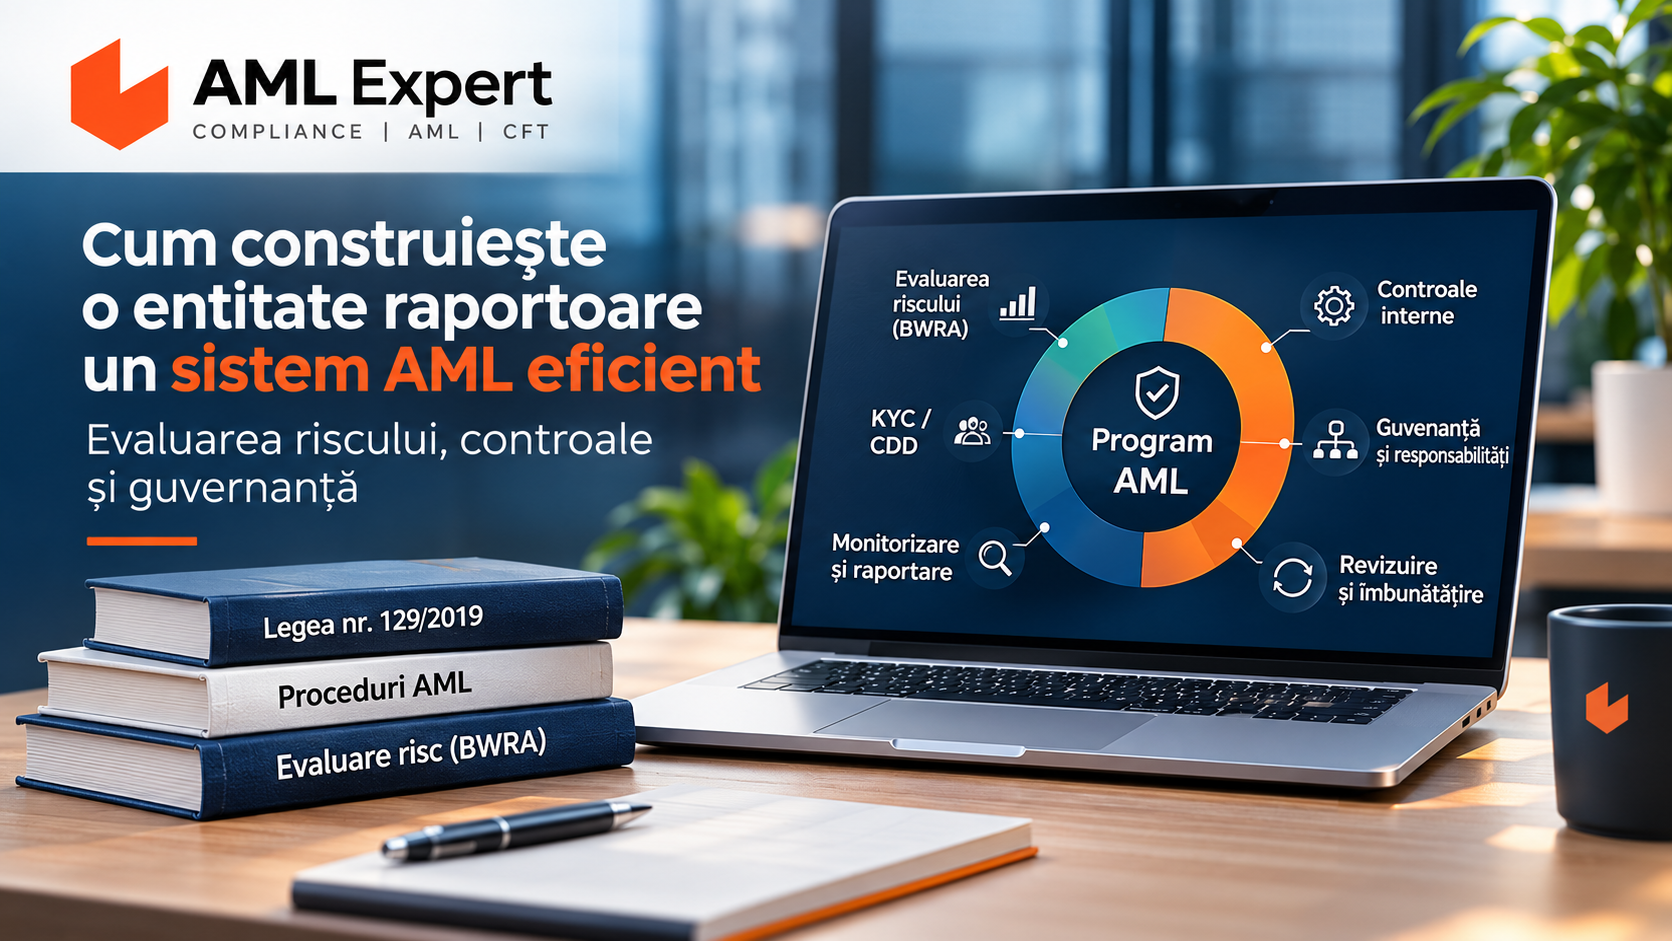
Această abordare este relevantă pentru toate categoriile de entități raportoare, de la instituții financiare și entități supravegheate de BNR sau ASF până la profesii și activități nefinanciare. Cerințele sectoriale pot fi diferite, însă logica unui cadru AML coerent rămâne aceeași: identificarea riscurilor, stabilirea controalelor, aplicarea lor consecventă și verificarea eficienței.
1. Abordarea bazată pe risc: punctul de plecare al sistemului AML
Abordarea bazată pe risc presupune ca resursele și măsurile de prevenire să fie proporționale cu riscurile identificate. Organizația trebuie să înțeleagă unde poate apărea expunerea la spălarea banilor sau finanțarea terorismului, cât de semnificativă este aceasta și ce măsuri sunt necesare pentru a o reduce.
În practică, acest lucru înseamnă că nu toate relațiile de afaceri, produsele, serviciile sau tranzacțiile trebuie tratate identic. Un client cu structură de proprietate complexă, activitate dificil de explicat sau legături cu jurisdicții cu risc ridicat poate necesita măsuri suplimentare față de un client cu profil simplu și activitate previzibilă.
Abordarea bazată pe risc nu înseamnă reducerea verificărilor în mod arbitrar. Înseamnă justificarea nivelului de verificare și monitorizare prin riscurile concrete ale relației sau activității.
2. Evaluarea riscurilor la nivelul entității
Evaluarea riscurilor la nivelul entității — denumită frecvent BWRA (Business-Wide Risk Assessment) — oferă imaginea de ansamblu asupra expunerii organizației. Ea trebuie să reflecte modul real în care entitatea operează, nu doar o listă generică de riscuri preluată dintr-un model.
O evaluare utilă analizează cel puțin următoarele dimensiuni, adaptate profilului și activității entității:
Clienți și beneficiari reali: tipologia clienților, structurile de proprietate și control, profilurile de activitate și relațiile de afaceri.
Geografie: țările în care sunt stabiliți clienții, beneficiarii reali, partenerii sau în care se desfășoară activitatea.
Produse și servicii: natura serviciilor oferite, complexitatea lor și posibilitatea utilizării în scopuri de spălare a banilor sau finanțare a terorismului.
Canale de distribuție și interacțiune: relații la distanță, intermediari, agenți, introducători de clienți și alte modalități de acces la servicii.
Tehnologie și controale: instrumentele utilizate pentru identificare, verificare, screening, monitorizare și păstrarea evidențelor.
Evaluarea trebuie să țină cont de datele și experiența organizației: portofoliul efectiv de clienți, tipurile de servicii furnizate, incidentele și alertele întâlnite, rezultatele controalelor, deficiențele identificate și schimbările din mediul de operare.
3. Riscul inerent, eficiența controalelor și riscul rezidual
Pentru a evita o evaluare superficială, este util să fie separate trei elemente:
Riscul inerent — nivelul de expunere înainte de a lua în considerare controalele aplicate de organizație.
Eficiența controalelor — măsura în care politicile, procedurile, verificările și sistemele reduc efectiv expunerea identificată.
Riscul rezidual — nivelul de risc care rămâne după evaluarea controalelor existente.
Un risc inerent ridicat nu devine automat un risc rezidual scăzut doar pentru că există o procedură scrisă. Organizația trebuie să poată demonstra că măsurile sunt implementate, aplicate de personalul responsabil și testate periodic. Dacă verificările nu sunt efectuate sau nu există dovezi, eficiența controlului nu poate fi presupusă.
De aceea, evaluarea trebuie să fie susținută de criterii clare, justificări documentate și dovezi verificabile. Scorurile sau nivelurile de risc sunt utile numai dacă rezultatul poate fi explicat și transpus în măsuri operaționale.
4. De la evaluarea entității la riscul fiecărui client
Evaluarea generală a entității nu înlocuiește evaluarea riscului individual al clientului. Cele două niveluri trebuie să funcționeze împreună.
Evaluarea la nivelul entității stabilește principalele surse de expunere și cadrul de control. Evaluarea riscului clientului — CRA (Customer Risk Assessment) — aplică această perspectivă unei relații concrete, luând în considerare identitatea clientului, beneficiarul real, scopul și natura relației, activitatea estimată și ceilalți factori relevanți.
Rezultatul evaluării clientului trebuie să influențeze măsurile de cunoaștere a clientelei și nivelul de monitorizare. Un client încadrat într-o categorie de risc ridicat poate necesita verificări suplimentare, aprobări la nivel adecvat și o monitorizare mai atentă, în funcție de cadrul legal aplicabil și de procedurile entității.
Prin urmare, legătura dintre evaluarea riscurilor organizației, evaluarea clientului și monitorizarea continuă trebuie să fie vizibilă și documentată. Dacă aceste procese funcționează separat, fără să își transmită rezultatele, sistemul AML devine fragmentat.
5. Guvernanță și responsabilități
Un cadru AML eficient nu este responsabilitatea exclusivă a persoanei desemnate sau a departamentului de conformitate. Conducerea trebuie să asigure resursele necesare, să aprobe cadrul de politici și să urmărească dacă riscurile semnificative sunt gestionate corespunzător.
În funcție de dimensiunea și complexitatea organizației, responsabilitățile pot fi organizate pe modelul celor trei linii de apărare:
Prima linie — structurile operaționale care intră în contact cu clienții și aplică măsurile de control în activitatea curentă.
A doua linie — funcția de conformitate și AML, care stabilește sau coordonează cadrul de control, oferă îndrumare și monitorizează respectarea cerințelor.
A treia linie — auditul intern sau o funcție independentă de asigurare, care evaluează dacă sistemul este proiectat și funcționează corespunzător.
Modelul trebuie adaptat dimensiunii și structurii entității. Important este ca responsabilitățile să fie clare, conflictele de rol să fie gestionate, iar deficiențele să ajungă la nivelul de conducere care poate decide măsurile corective.
6. Documentarea și dovezile: ce trebuie să poată demonstra entitatea
Un sistem AML nu poate fi evaluat doar pe baza existenței documentelor. Entitatea trebuie să poată demonstra că procesele descrise sunt aplicate în practică și că deciziile sunt trasabile.
În funcție de activitate și de cerințele aplicabile, dosarul de evidențe poate include:
metodologia de evaluare a riscurilor și evaluarea efectivă, datată și aprobată;
justificarea factorilor de risc, a ponderilor și a nivelurilor de risc atribuite;
politicile și procedurile AML în vigoare, împreună cu istoricul versiunilor;
evidența verificărilor efectuate, a alertelor analizate și a deciziilor luate;
rapoarte de testare, controale, audit și măsuri de remediere;
dovezi privind instruirea personalului și comunicarea responsabilităților.
Metodologia și evaluarea efectivă nu sunt același lucru. Metodologia explică modul în care organizația evaluează riscurile. Evaluarea efectivă arată ce riscuri au fost identificate la o anumită dată, pe baza informațiilor disponibile atunci, și ce măsuri au fost stabilite.
7. Revizuirea evaluării și indicatorii de monitorizare
Evaluarea riscurilor trebuie menținută relevantă. O revizuire periodică, stabilită în funcție de profilul entității și de cerințele sectoriale aplicabile, ajută la identificarea schimbărilor. Reevaluarea este importantă și atunci când apar modificări semnificative: produse sau servicii noi, extindere geografică, schimbări în portofoliul de clienți, incidente relevante ori deficiențe de control.
Indicatorii de monitorizare pot ajuta conducerea și funcția AML să observe dacă sistemul funcționează. Exemple de indicatori utili, adaptați activității entității, sunt:
numărul și proporția clienților cu risc ridicat;
dosarele KYC incomplete sau care necesită actualizare;
beneficiarii reali neidentificați sau cu lanțuri de control insuficient documentate;
alertele restante și vechimea acestora;
acoperirea screeningului și a monitorizării;
măsurile de remediere restante după controale sau audit.
Indicatorii nu trebuie urmăriți doar pentru raportare. Ei trebuie să declanșeze analiza cauzelor și, atunci când este necesar, măsuri concrete: revizuirea procedurilor, suplimentarea resurselor, îmbunătățirea datelor sau recalibrarea controalelor.
8. Ce se schimbă la nivel european
Cadrul european AML este în proces de reformă. Regulamentul (UE) 2024/1624 — cunoscut ca AML Regulation (AMLR) — are ca dată generală de aplicare 10 iulie 2027, cu anumite dispoziții care pot avea termene diferite. Directiva (UE) 2024/1640 stabilește cadrul pentru transpunerea unor elemente ale noului sistem, iar Regulamentul (UE) 2024/1620 instituie Autoritatea pentru Combaterea Spălării Banilor și a Finanțării Terorismului (AMLA).
AMLA va avea atribuții de coordonare și supraveghere la nivel european, inclusiv supraveghere directă pentru un număr selectat de entități din sectorul financiar. Acest lucru nu înseamnă că toate entitățile raportoare vor fi supravegheate direct de AMLA. Entitățile trebuie să urmărească actele aplicabile propriului sector și calendarul de implementare relevant.
9. Checklist: întrebări pentru evaluarea propriului sistem AML
Evaluarea riscurilor reflectă activitatea și portofoliul real al entității?
Sunt analizate distinct riscurile inerente, eficiența controalelor și riscul rezidual?
Există o legătură clară între evaluarea generală, evaluarea clientului și monitorizarea continuă?
Sunt documentate responsabilitățile conducerii, ale funcției AML și ale structurilor operaționale?
Poate entitatea demonstra că procedurile sunt aplicate, nu doar aprobate?
Există indicatori care arată dacă măsurile de control funcționează?
Evaluarea este revizuită când apar schimbări relevante?
Concluzie
Un sistem AML eficient nu este o colecție de documente, ci un mecanism integrat de identificare, evaluare și gestionare a riscurilor. Evaluarea la nivelul entității trebuie să influențeze evaluarea clienților, măsurile de cunoaștere a clientelei și monitorizarea continuă. Guvernanța, documentarea și testarea controalelor fac posibilă demonstrarea eficienței sistemului.
Pentru o entitate raportoare, întrebarea esențială nu este doar dacă are o procedură AML, ci dacă poate explica de ce a ales anumite controale, cum le aplică și ce dovezi are că acestea reduc riscurile identificate.
Întrebări frecvente
Ce este evaluarea riscurilor AML la nivelul entității?
Este analiza prin care organizația identifică și evaluează expunerea la riscurile de spălare a banilor și finanțare a terorismului, luând în calcul clienții, geografia, produsele și serviciile, canalele de distribuție și eficiența controalelor.
Care este diferența dintre BWRA și CRA?
BWRA privește expunerea organizației în ansamblu. CRA privește riscul unei relații sau al unui client concret. Evaluarea clientului trebuie să fie coerentă cu riscurile și criteriile identificate la nivelul entității.
Este suficient să existe o procedură AML aprobată?
Nu. Entitatea trebuie să poată demonstra că procedura este implementată, aplicată de persoanele responsabile, monitorizată și revizuită atunci când este necesar.
Toate entitățile raportoare trebuie să folosească aceeași metodologie?
Nu. Cadrul trebuie adaptat naturii, dimensiunii și complexității activității, riscurilor proprii și cerințelor sectoriale aplicabile. Nu există o singură matrice care să fie potrivită pentru toate tipurile de entități.
Cât de des trebuie revizuită evaluarea riscurilor?
Frecvența trebuie stabilită în raport cu cerințele legale și sectoriale aplicabile și cu profilul de risc al entității. În plus, evaluarea trebuie reanalizată atunci când apar schimbări semnificative care îi pot modifica rezultatele.
Resurse și referințe legislative
Pentru aplicarea practică, verifică întotdeauna forma actualizată a legislației și cerințele autorității competente pentru sectorul tău. Reperele de mai jos sunt surse primare pentru consultare:
Acest articol are scop informativ și nu înlocuiește analiza juridică a obligațiilor aplicabile unei anumite entități. Cerințele pot diferi în funcție de sector, autoritatea de supraveghere și activitatea desfășurată.
Ai nevoie de sprijin pentru evaluarea și organizarea cadrului AML?
AML Expert oferă servicii de consultanță și suport pentru entitățile raportoare din România, inclusiv evaluarea riscurilor, proceduri și măsuri de conformitate adaptate activității. Poți consulta serviciile disponibile și verifica dacă activitatea ta intră în categoria entităților raportoare.


Comentarii